Ir al contenido
COLONFILM

SEGURIDAD DE APLICACIONES / PENTESTING AUTORIZADO

PON A PRUEBA LOS RIESGOS.
Entrega a desarrollo hallazgos que pueda reproducir.

Un usuario cambia un identificador y accede a datos ajenos. Una API acepta una acción que la aplicación debería restringir. El pentesting ayuda a investigar riesgos como estos dentro de un alcance autorizado. Nuestra auditoría de seguridad web ofrece desde una evaluación de vulnerabilidades verificadas hasta un test de intrusión manual de aplicación y API, con una nueva prueba en Premium.

Paquetes desde 420 € EUR

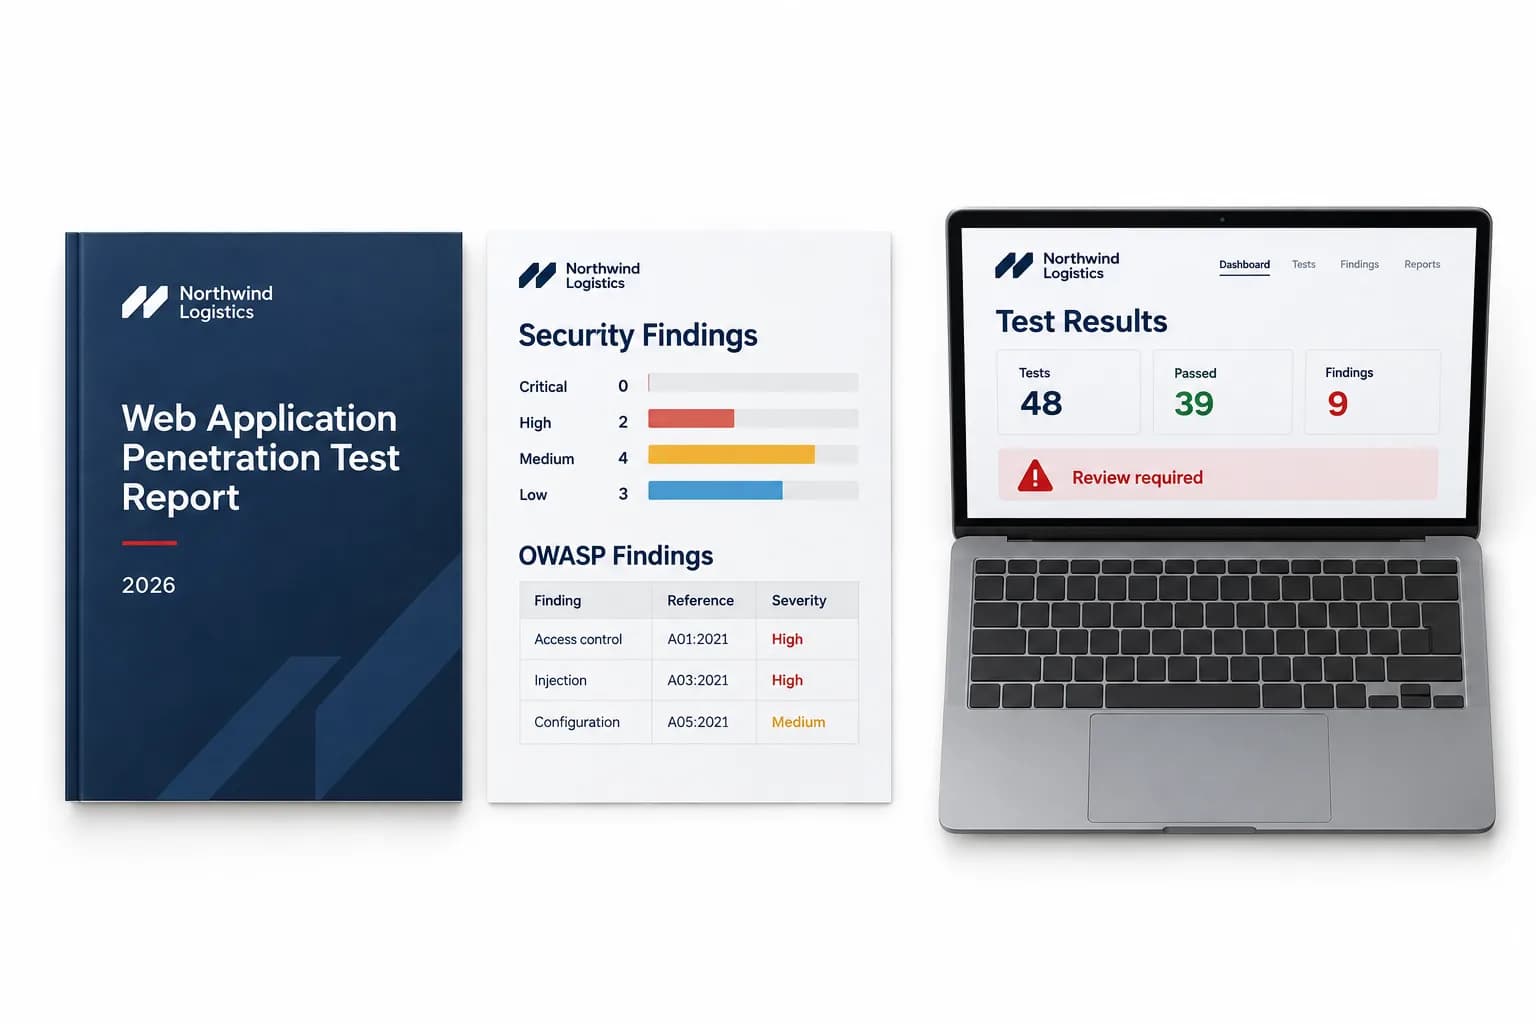
Concepto ilustrativo: informe de pentest de una aplicación web junto a un portátil con los resultados de las pruebas.
Concepto visual generado con IA

01 / Hallazgos verificados uno a uno

02 / Pentest manual desde Standard

03 / API y nueva prueba en Premium

Conceptos visuales generados con IA para mostrar estilos; no son trabajos de clientes. Pulsa una imagen para ampliarla.

ELIGE LA PROFUNDIDAD. Recibe evidencias para actuar.

Basic escanea una aplicación desde fuera y con autenticación, y verifica manualmente cada hallazgo comunicado. Standard realiza pruebas manuales según OWASP Top 10 y controles ASVS acordados con hasta 2 roles. Premium añade hasta 40 endpoints REST o GraphQL, lógica de negocio, indicaciones para desarrollo y una nueva prueba en 30 días.

BÁSICO

Evaluación de vulnerabilidades

Vulnerabilidades verificadas en una aplicación web

420 € EUR

3 días · 1 ronda de revisión

  • Una aplicación web con alcance acordado
  • Escaneo externo de la aplicación expuesta
  • Escaneo autenticado con cuentas de prueba
  • Verificación manual de cada hallazgo comunicado
  • Informe con nivel de riesgo y evidencias
  • Medidas de corrección para cada vulnerabilidad
Contratar este paquete

Para un pentest manual de la aplicación

ESTÁNDAR

Pentest de aplicación web

Pruebas manuales de una aplicación y hasta 2 roles

850 € EUR

5 días · 1 ronda de revisión

  • Test de intrusión manual de la aplicación web
  • Pruebas según OWASP Top 10 y controles ASVS acordados
  • Pruebas autenticadas con hasta 2 roles de usuario
  • Evidencias de prueba de concepto de los hallazgos
  • Resumen ejecutivo con riesgos priorizados
  • Informe técnico con pasos de reproducción y correcciones
Contratar este paquete

PREMIUM

Pentest de aplicación y API

Aplicación, API y una nueva prueba de las correcciones

1710 € EUR

8 días · 2 rondas de revisión

  • Todo lo incluido en Standard
  • Pruebas de API REST o GraphQL: hasta 40 endpoints
  • Pruebas de lógica de negocio y control de acceso
  • Indicaciones de corrección para tu equipo de desarrollo
  • Una nueva prueba en los 30 días posteriores al informe inicial
  • Carta de constancia con alcance, fechas y resultados
Contratar este paquete

La entrega inicial tarda 3, 5 u 8 días en Basic, Standard o Premium desde que aceptamos el formulario, la autorización firmada por el propietario y los accesos. Incluyen 1, 1 y 2 rondas de revisión del informe. La nueva prueba de Premium se realiza en los 30 días posteriores al informe inicial.

Si necesitas probar varias aplicaciones, más de 2 roles o más de 40 endpoints, envíanos la arquitectura y el alcance propuesto antes de contratar.

01 / PRIORIZAR CON EVIDENCIAS

SABER QUÉ SE HA ENCONTRADO.
Y por dónde empezar.

01

Hallazgos comprobados

Verificamos manualmente cada vulnerabilidad comunicada. Indicamos el componente afectado, el comportamiento observado y el riesgo para que el informe sirva al equipo.

02

Permisos revisados en contexto

Standard prueba la aplicación con hasta dos roles. Premium amplía el trabajo a permisos de API y lógica de negocio, como el acceso a objetos de otra cuenta.

03

Una entrega orientada a corregir

Desarrollo recibe evidencias reproducibles y medidas recomendadas. Premium añade indicaciones de corrección y una nueva prueba de los hallazgos originales.

PARA PROPIETARIOS DE APLICACIONES Y EQUIPOS QUE PREPARAN UN LANZAMIENTO O UNA REVISIÓN DE SEGURIDAD.

Cuentas y permisos en SaaS

Revisión de funciones autenticadas y separación de accesos entre los roles incluidos en el alcance.

Portales y operaciones online

Pruebas de los recorridos acordados con cuentas y datos de prueba en el entorno autorizado.

Aplicaciones conectadas a una API

Premium permite examinar conjuntamente la aplicación y su API REST o GraphQL, con hasta 40 endpoints acordados.

DE UN ALCANCE AUTORIZADO a un informe técnico priorizado.

  1. 01

    Acordamos autorización y alcance

    Recibimos autorización escrita firmada por el propietario. Delimitamos objetivos, entorno, horario, métodos y condiciones de parada; preferimos un entorno de pruebas.

  2. 02

    Probamos y verificamos

    Realizamos la evaluación o el pentest manual del paquete. Comprobamos los hallazgos y documentamos las evidencias obtenidas en el entorno autorizado.

  3. 03

    Explicamos el impacto

    Priorizamos los riesgos e indicamos cómo corregirlos. Standard y Premium incluyen resumen ejecutivo e informe técnico con pruebas de concepto.

  4. 04

    Revisamos y cerramos

    Atendemos las observaciones agrupadas sobre el informe. En Premium, tu equipo aplica las correcciones y realizamos la nueva prueba en los 30 días posteriores al informe inicial.

INFORMACIÓN ÚTIL PARA DIRECCIÓN Y DESARROLLO.

01

Informe con riesgos priorizados

Todos los paquetes documentan alcance, hallazgos verificados, evidencias y correcciones recomendadas en un informe que puedes compartir.

02

Resumen e informe técnico: Standard y Premium

Síntesis para dirección, pasos de reproducción, evidencias de prueba de concepto y prioridades para desarrollo.

03

Nueva prueba y carta de constancia: Premium

Resultado de una nueva prueba, indicaciones para corregir y carta que recoge alcance, fechas y resultados del test.

PREPARA UN ENTORNO DE PRUEBA BIEN DEFINIDO.

  • URL, límites de la aplicación y descripción de la tecnología utilizada.
  • Autorización escrita y firmada por el propietario para el sistema, entorno y horario acordados; preferiblemente en staging.
  • Cuentas y roles disponibles. Las credenciales se comparten después de forma segura en el pedido, nunca en el formulario.
  • En Premium: documentación de la API y lista de hasta 40 endpoints REST u operaciones GraphQL acordados.
  • Datos de prueba, previsión de copia de seguridad, exclusiones y contacto con capacidad de detener las pruebas.

Una prueba autorizada de un sistema concreto.

El propietario debe firmar la autorización por escrito. Quedan fuera la ingeniería social y las pruebas de denegación de servicio. El informe y la carta reflejan el alcance y el momento de las pruebas; no son un certificado de seguridad absoluta.

Antes de comprar

PREGUNTAS CLARAS. Antes de pagar.

¿Cuánto cuesta el pentesting?

Basic cuesta 420 € para una evaluación de vulnerabilidades verificadas. Standard cuesta 850 € para el pentest manual de una aplicación con hasta 2 roles. Premium cuesta 1.710 € e incluye aplicación, hasta 40 endpoints de API, indicaciones de corrección, carta de constancia y una nueva prueba.

¿Cuándo recibimos el informe?

En 3, 5 u 8 días para Basic, Standard o Premium, desde que aceptamos la información completa, la autorización del propietario y los accesos. La nueva prueba de Premium se realiza dentro de los 30 días posteriores al informe inicial para dar tiempo a desarrollo a corregir.

¿Qué necesitáis antes de empezar?

Autorización firmada por el propietario, objetivos, entorno, horario, roles, datos de prueba y contacto para incidencias. Premium necesita además documentación de la API. Preferimos staging; los accesos se comparten de forma segura en el pedido tras aceptar el alcance.

¿Qué recibe nuestro equipo de desarrollo?

Hallazgos verificados con nivel de riesgo, evidencias y medidas de corrección. Standard y Premium añaden resultados manuales, pruebas de concepto, resumen ejecutivo e informe técnico. Premium incorpora indicaciones para desarrollo y el resultado de la nueva prueba.

¿Trabajáis con agentes de IA?

Sí. Los agentes de IA apoyan las pruebas, el análisis y la redacción. Una persona supervisa el trabajo, verifica manualmente los hallazgos comunicados y revisa el informe final. COLONFILM es el estudio de David Colón y Flor en Zaragoza: diseñamos desde 2010 y somos Fiverr Pro y Top Rated, con más de 1.000 reseñas y 4,8 estrellas.

¿La carta acredita que la web es completamente segura?

La carta deja constancia del alcance autorizado, las fechas y los resultados. No certifica seguridad absoluta. El test se limita al sistema y periodo acordados y excluye ingeniería social y denegación de servicio.

¿Qué hacemos después de recibir los hallazgos?

Tu equipo aplica las correcciones. Basic y Standard incluyen una ronda de revisión del informe; Premium, dos, además de una nueva prueba de los hallazgos originales en 30 días. La implementación, las pruebas adicionales y las nuevas versiones se acuerdan aparte.

Abrir chat