Naar de inhoud
COLONFILM

APPLICATIEBEVEILIGING / GEAUTORISEERD PENTESTEN

BRENG RISICO'S AAN HET LICHT.
Geef je ontwikkelteam bevindingen waarmee het aan de slag kan.

Een gebruiker wijzigt een identificatiecode en krijgt toegang tot gegevens van iemand anders. Een API accepteert een actie die de applicatie zou moeten beperken. Met een pentest onderzoek je dit soort risico's binnen een afgesproken en geautoriseerde scope. Onze beveiligingsaudit van webapplicaties loopt uiteen van een beoordeling van geverifieerde kwetsbaarheden tot een handmatige penetratietest van de applicatie en API, met een hertest bij Premium.

Pakketten vanaf € 420 EUR

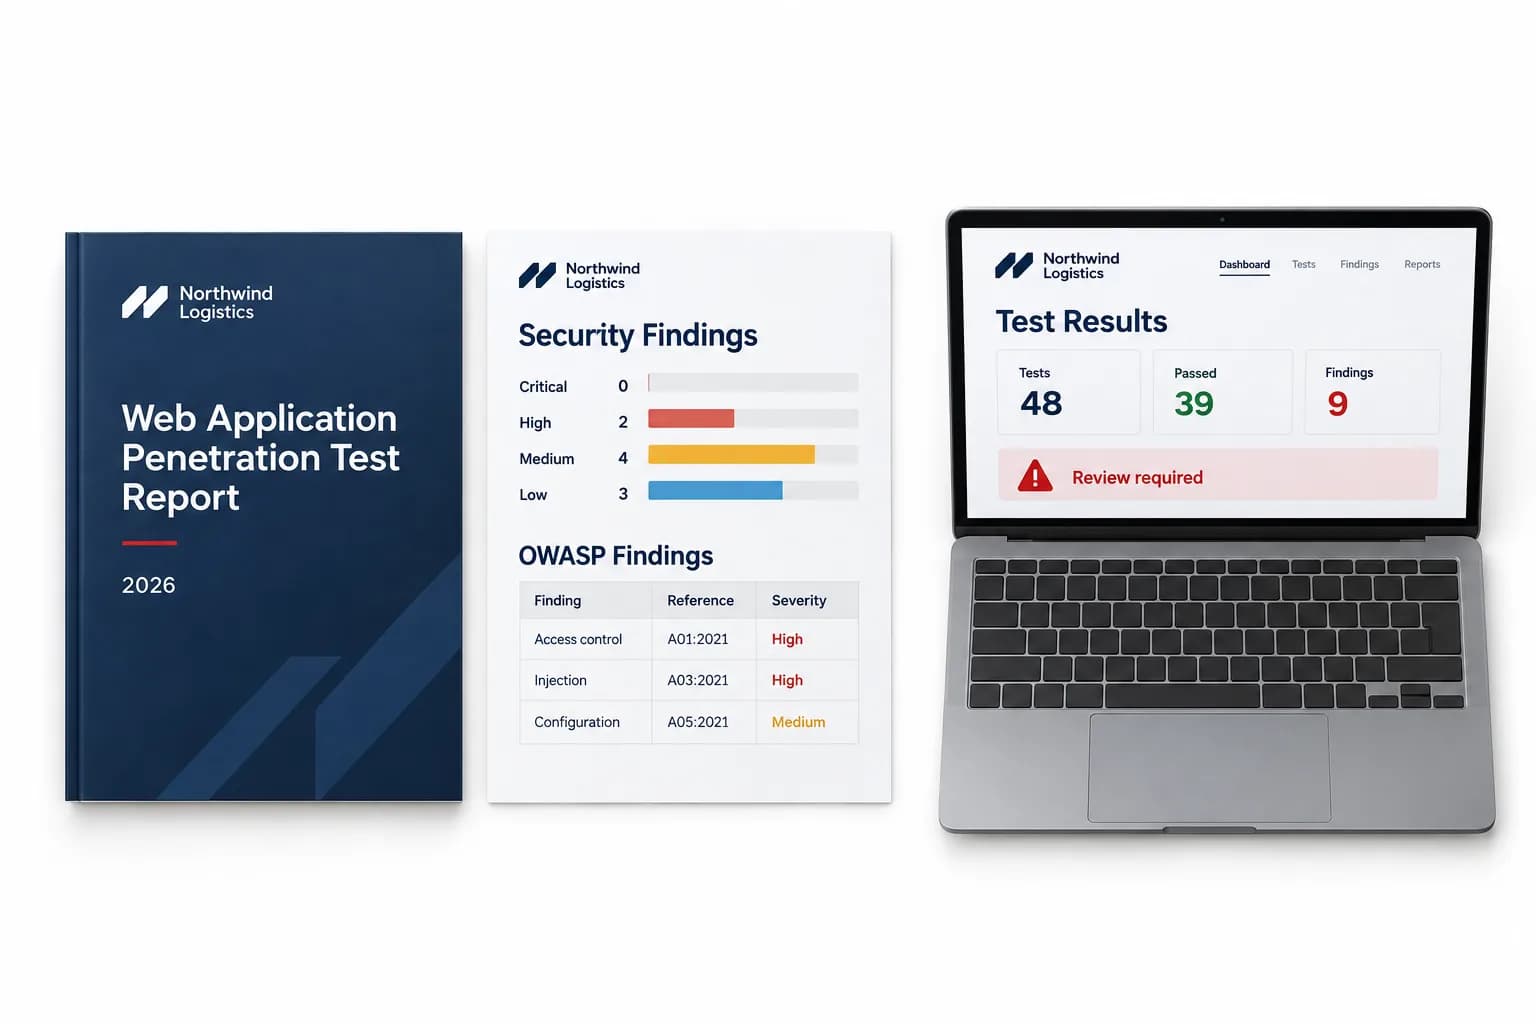
Illustratief concept: een pentestrapport van een webapplicatie naast een laptop met de testresultaten.
Met AI gegenereerd visueel concept

01 / Bevindingen één voor één geverifieerd

02 / Handmatige pentest vanaf Standaard

03 / API en hertest bij Premium

Met AI gegenereerde visuele concepten om stijlen te laten zien; dit zijn geen opdrachten van klanten. Klik op een afbeelding om deze te vergroten.

KIES HOE DIEP WE GAAN. Ontvang bewijs waarmee je aan de slag kunt.

Basis scant een applicatie van buitenaf en met een ingelogd account, en verifieert elke gerapporteerde bevinding handmatig. Standaard omvat handmatige tests volgens OWASP Top 10 en afgesproken ASVS-controles met maximaal 2 rollen. Premium voegt daar maximaal 40 REST- of GraphQL-endpoints, bedrijfslogica, aanwijzingen voor het ontwikkelteam en een hertest binnen 30 dagen aan toe.

BASIS

Beoordeling van kwetsbaarheden

Geverifieerde kwetsbaarheden in een webapplicatie

€ 420 EUR · inclusief btw

3 dagen · 1 revisieronde

  • Eén webapplicatie met een afgesproken scope
  • Externe scan van de publiek toegankelijke applicatie
  • Scan met ingelogde testaccounts
  • Handmatige verificatie van elke gerapporteerde bevinding
  • Rapport met risiconiveaus en bewijsmateriaal
  • Herstelmaatregelen voor elke kwetsbaarheid
Dit pakket kiezen

Volledige terugbetaling totdat je de briefing verstuurt: stuur David gewoon een bericht via je bestelling.

Voor een handmatige pentest van de applicatie

STANDAARD

Pentest van een webapplicatie

Handmatige tests van één applicatie en maximaal 2 gebruikersrollen

€ 850 EUR · inclusief btw

5 dagen · 1 revisieronde

  • Handmatige penetratietest van de webapplicatie
  • Tests volgens OWASP Top 10 en de afgesproken ASVS-controles
  • Tests met ingelogde accounts voor maximaal 2 gebruikersrollen
  • Bewijs van de bevindingen met een proof of concept
  • Managementsamenvatting met risico's op volgorde van prioriteit
  • Technisch rapport met stappen om bevindingen te reproduceren en aanbevelingen voor herstel
Dit pakket kiezen

Volledige terugbetaling totdat je de briefing verstuurt: stuur David gewoon een bericht via je bestelling.

PREMIUM

Pentest van applicatie en API

Applicatie, API en een hertest van de oplossingen

€ 1.710 EUR · inclusief btw

8 dagen · 2 correctierondes

  • Alles wat is inbegrepen in Standaard
  • Tests van REST- of GraphQL-API: maximaal 40 endpoints
  • Tests van bedrijfslogica en toegangscontrole
  • Aanwijzingen voor herstel voor je ontwikkelteam
  • Eén hertest binnen 30 dagen na het eerste rapport
  • Verklaring met scope, data en resultaten
Dit pakket kiezen

Volledige terugbetaling totdat je de briefing verstuurt: stuur David gewoon een bericht via je bestelling.

De eerste oplevering volgt na 3, 5 of 8 dagen voor respectievelijk Basis, Standaard of Premium, gerekend vanaf het moment waarop we het formulier, de door de eigenaar ondertekende toestemming en de toegangsgegevens hebben aanvaard. Ze bevatten respectievelijk 1, 1 en 2 revisierondes voor het rapport. De hertest van Premium vindt plaats binnen 30 dagen na het eerste rapport.

Wil je meerdere applicaties, meer dan 2 rollen of meer dan 40 endpoints laten testen? Stuur ons dan vóór je bestelling de architectuur en de voorgestelde scope.

01 / PRIORITEITEN STELLEN OP BASIS VAN BEWIJS

WEET WAT ER IS GEVONDEN.
En waar je begint.

01

Geverifieerde bevindingen

We verifiëren elke gerapporteerde kwetsbaarheid handmatig. We vermelden het getroffen onderdeel, het waargenomen gedrag en het risico, zodat je team met het rapport aan de slag kan.

02

Rechten in context beoordeeld

Standaard test de applicatie met maximaal twee rollen. Premium breidt het onderzoek uit naar API-rechten en bedrijfslogica, zoals toegang tot objecten van een ander account.

03

Een oplevering gericht op herstel

Het ontwikkelteam ontvangt reproduceerbaar bewijs en aanbevolen maatregelen. Premium voegt hersteladviezen en een hertest van de oorspronkelijke bevindingen toe.

VOOR APPLICATIE-EIGENAREN EN TEAMS DIE EEN LANCERING OF BEVEILIGINGSBEOORDELING VOORBEREIDEN.

Accounts en rechten in SaaS

Beoordeling van functies waarvoor een gebruiker moet inloggen en van de scheiding van toegangsrechten tussen de rollen binnen de scope.

Portalen en online processen

Tests van de afgesproken gebruikersstromen met testaccounts en testgegevens in de geautoriseerde omgeving.

Applicaties die verbonden zijn met een API

Met Premium onderzoeken we de applicatie en de bijbehorende REST- of GraphQL-API samen, met maximaal 40 afgesproken endpoints.

VAN EEN GEAUTORISEERDE SCOPE naar een technisch rapport met prioriteiten.

  1. 01

    We spreken toestemming en scope af

    We ontvangen schriftelijke toestemming, ondertekend door de eigenaar. We bepalen de doelen, omgeving, tijden, methoden en stopvoorwaarden; onze voorkeur gaat uit naar een testomgeving.

  2. 02

    We testen en verifiëren

    We voeren de beoordeling of handmatige pentest van het gekozen pakket uit. We controleren de bevindingen en documenteren het bewijs dat we in de geautoriseerde omgeving hebben verzameld.

  3. 03

    We leggen de impact uit

    We stellen prioriteiten voor de risico's en geven aan hoe ze kunnen worden verholpen. Standaard en Premium bevatten een managementsamenvatting en een technisch rapport met praktijkvoorbeelden van de kwetsbaarheden.

  4. 04

    We beoordelen en ronden af

    We verwerken de gebundelde opmerkingen over het rapport. Bij Premium voert je team de correcties door en doen wij de hertest binnen 30 dagen na het eerste rapport.

BRUIKBARE INFORMATIE VOOR DIRECTIE EN ONTWIKKELTEAM.

01

Rapport met geprioriteerde risico's

Alle pakketten bevatten een deelbaar rapport met de scope, geverifieerde bevindingen, bewijsmateriaal en aanbevolen correcties.

02

Samenvatting en technisch rapport: Standaard en Premium

Een samenvatting voor de directie, stappen om bevindingen te reproduceren, bewijs uit praktijktests en prioriteiten voor het ontwikkelteam.

03

Hertest en bevestigingsbrief: Premium

Het resultaat van een hertest, hersteladviezen en een brief met de scope, datums en resultaten van de test.

BEREID EEN DUIDELIJK AFGEBAKENDE TESTOMGEVING VOOR.

  • URL, afbakening van de applicatie en een beschrijving van de gebruikte technologie.
  • Schriftelijke toestemming, ondertekend door de eigenaar, voor het afgesproken systeem, de omgeving en de testtijden; bij voorkeur in een stagingomgeving.
  • Beschikbare accounts en rollen. Toegangsgegevens deel je later veilig binnen de bestelling, nooit via het formulier.
  • Bij Premium: API-documentatie en een lijst met maximaal 40 afgesproken REST-endpoints of GraphQL-operaties.
  • Testgegevens, een back-upplan, uitsluitingen en een contactpersoon die de tests kan stopzetten.

Een geautoriseerde test van een specifiek systeem.

De eigenaar moet de schriftelijke toestemming ondertekenen. Social engineering en denial-of-service-tests vallen buiten de scope. Het rapport en de brief beschrijven de scope en het tijdstip van de tests; ze vormen geen certificaat van absolute veiligheid.

Voordat je koopt

HELDER ANTWOORD. Voordat je betaalt.

Wat kost een pentest?

Basis kost 420 € voor een beoordeling van geverifieerde kwetsbaarheden. Standaard kost 850 € voor een handmatige pentest van één applicatie met maximaal 2 rollen. Premium kost 1.710 € en omvat de applicatie, maximaal 40 API-endpoints, hersteladviezen, een bevestigingsbrief en een hertest.

Wanneer ontvangen we het rapport?

Na 3, 5 of 8 dagen voor respectievelijk Basis, Standaard of Premium, gerekend vanaf het moment waarop we de volledige informatie, de toestemming van de eigenaar en de toegangsgegevens hebben aanvaard. De hertest van Premium vindt plaats binnen 30 dagen na het eerste rapport, zodat het ontwikkelteam tijd heeft om correcties door te voeren.

Wat hebben jullie nodig voordat jullie beginnen?

Door de eigenaar ondertekende toestemming, doelen, omgeving, testtijden, rollen, testgegevens en een contactpersoon voor incidenten. Voor Premium is ook API-documentatie nodig. Onze voorkeur gaat uit naar een stagingomgeving; toegangsgegevens deel je na acceptatie van de scope veilig binnen de bestelling.

Wat ontvangt ons ontwikkelteam?

Geverifieerde bevindingen met risiconiveau, bewijsmateriaal en herstelmaatregelen. Standaard en Premium voegen resultaten van handmatige tests, praktijkvoorbeelden, een managementsamenvatting en een technisch rapport toe. Premium bevat ook aanwijzingen voor het ontwikkelteam en het resultaat van de hertest.

Werken jullie met AI-agenten?

Ja. AI-agenten ondersteunen het testen, de analyse en het schrijven. Een medewerker houdt toezicht op het werk, controleert de gerapporteerde bevindingen handmatig en beoordeelt het eindrapport. COLONFILM is de studio van David Colón en Flor in Zaragoza: we ontwerpen sinds 2010 en zijn Fiverr Pro en Top Rated, met meer dan 1.000 reviews en 4,8 sterren.

Bevestigt de verklaring dat de website volledig veilig is?

De verklaring legt de toegestane reikwijdte, de datums en de resultaten vast. Ze biedt geen garantie voor absolute veiligheid. De test is beperkt tot het afgesproken systeem en de afgesproken periode en sluit social engineering en denial-of-serviceaanvallen uit.

Wat doen we nadat we de bevindingen hebben ontvangen?

Je team voert de correcties uit. Basis en Standaard bevatten één revisieronde van het rapport; Premium bevat er twee, plus een hertest van de oorspronkelijke bevindingen binnen 30 dagen. Implementatie, aanvullende tests en nieuwe versies worden apart afgesproken.

Chat openen