Vai al contenuto
COLONFILM

DOCUMENTAZIONE DI SICUREZZA / SOC 2 E ISO 27001

LA TUA SICUREZZA, NERO SU BIANCO.
Ogni policy, con responsabili e azioni chiari.

Un cliente ti chiede le policy di sicurezza delle informazioni prima di affidarti un incarico. Il tuo team ha bisogno di documenti che spieghino come lavorate: chi concede gli accessi, come vengono verificati i fornitori e cosa succede in caso di incidente. Prepariamo documentazione SOC 2 e ISO 27001 su misura per la tua azienda, con policy e registri che puoi rivedere, approvare e applicare.

Pacchetti da 680 € EUR

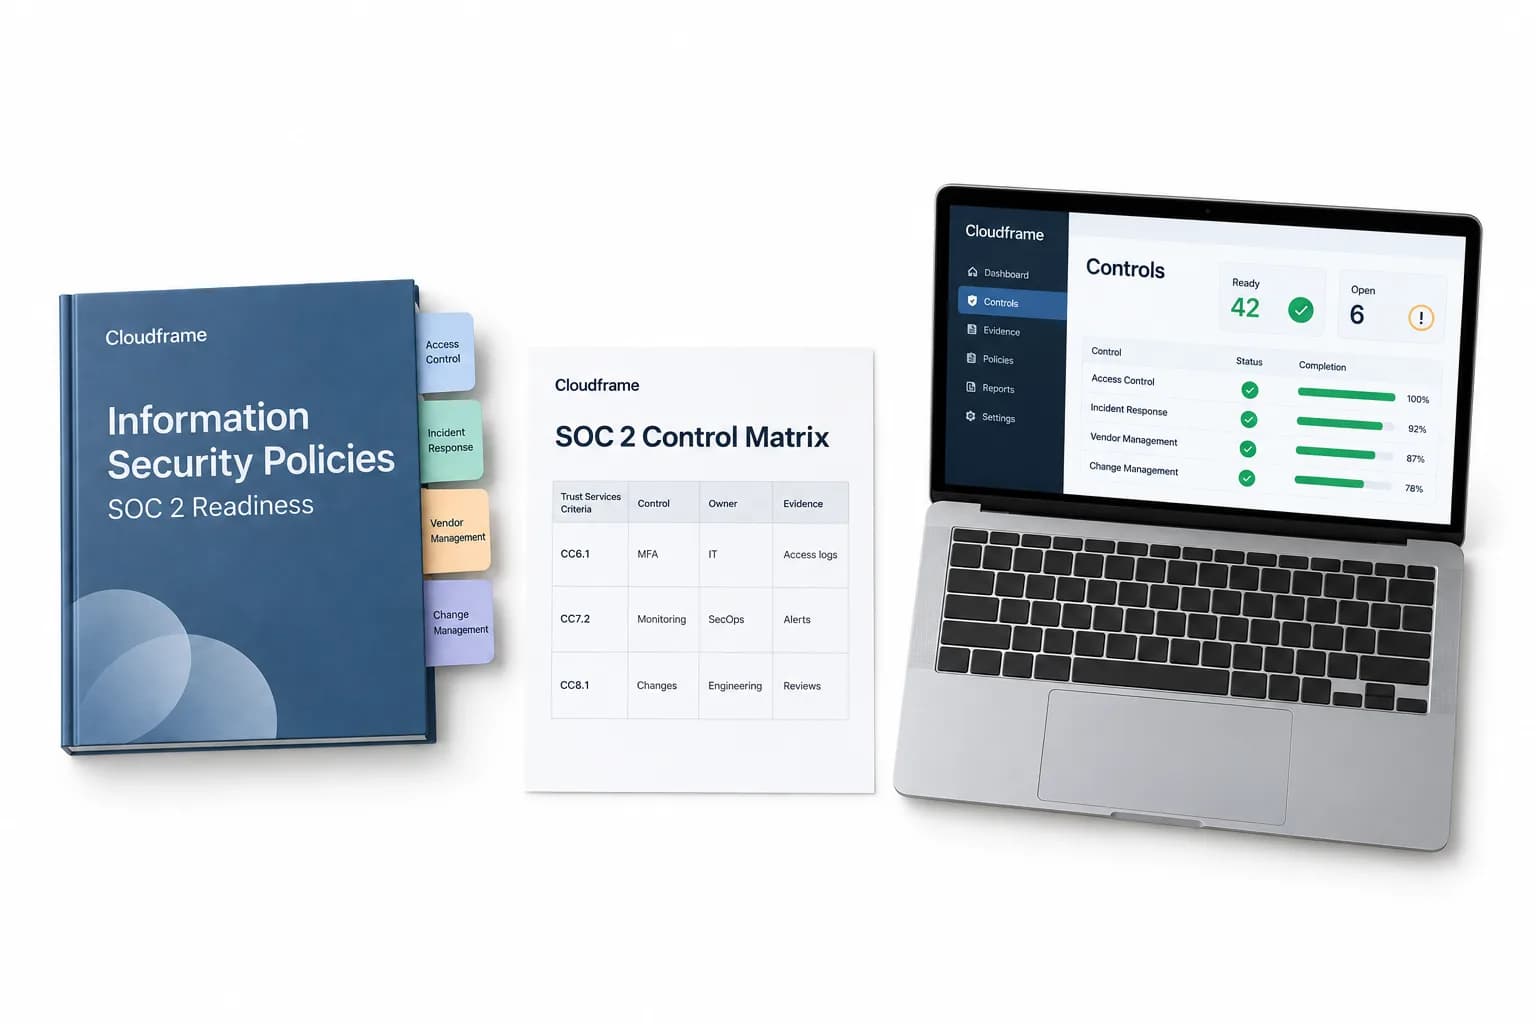
Concetto illustrativo: cartella di policy di sicurezza accanto a una matrice dei controlli e a un portatile.
Concept visivo generato con IA

01 / Su misura per il tuo team e i tuoi strumenti

02 / Policy e registri modificabili

03 / SOC 2 e ISO 27001 nel pacchetto Premium

Concept visivi generati con IA per mostrare gli stili; non sono lavori commissionati dai clienti. Seleziona un'immagine per ingrandirla.

DALLE POLICY ESSENZIALI a un insieme coerente di documenti.

Base include 15 policy su misura per la tua azienda. Standard comprende circa 25 policy e procedure, valutazione e registro dei rischi e matrice SOC 2. Premium aggiunge la Dichiarazione di applicabilità ISO 27001:2022, piani operativi e un rapporto sulle carenze.

BASE

Politiche essenziali

15 politiche adattate al tuo team e ai tuoi strumenti

680 € EUR · IVA inclusa

4 giorni · 1 turno di revisione

  • 15 politiche di sicurezza delle informazioni
  • Testi adattati alla tua tecnologia, al tuo team e ai tuoi strumenti
  • Responsabili e ruoli definiti in ogni politica
  • Procedure basate sulle pratiche che ci indichi
  • File Word modificabili per l'approvazione interna
  • Documentazione in PDF organizzata per l'auditor
Acquista questo pacchetto

Rimborso completo fino all'invio del brief: basta scrivere a David dal tuo ordine.

Per prepararsi a SOC 2

STANDARD

Preparazione della documentazione SOC 2

Collega le tue politiche, i rischi e i controlli SOC 2

1.280 € EUR · IVA inclusa

6 giorni · 1 turno di revisione

  • Raccolta di circa 25 politiche e procedure
  • Documenti adattati al tuo modo di lavorare
  • Valutazione dei rischi con probabilità e impatto
  • Registro dei rischi modificabile con responsabili e azioni
  • Matrice dei controlli SOC 2 collegata ai Trust Services Criteria
  • Documenti Word e PDF, registro e matrice modificabili
Acquista questo pacchetto

Rimborso completo fino all'invio del brief: basta scrivere a David dal tuo ordine.

PREMIUM

Documentazione SOC 2 + ISO 27001

Una raccolta documentale coordinata per entrambi gli standard

2.140 € EUR · IVA inclusa

9 giorni · 2 cicli di revisione

  • Tutto ciò che è incluso nel piano Standard
  • Dichiarazione di applicabilità dell'Allegato A della ISO 27001:2022
  • Piano di gestione dei fornitori
  • Piano di risposta agli incidenti con ruoli e procedure di escalation
  • Piano di continuità per le operazioni concordate
  • Rapporto sulle carenze con piano d'azione per priorità
Acquista questo pacchetto

Rimborso completo fino all'invio del brief: basta scrivere a David dal tuo ordine.

Base viene consegnato in 4 giorni; Standard in 6; Premium in 9. Il termine decorre dall'accettazione dell'incarico completo e dell'ambito del sistema. I pacchetti includono rispettivamente 1, 1 e 2 cicli di revisione.

Se sono coinvolte più società, ambienti diversi o un elenco di documenti richiesto da un cliente, inviaci i dettagli prima di acquistare.

01 / DOCUMENTI DA USARE NEL LAVORO

PERCHÉ OGNI PERSONA
sappia di cosa è responsabile.

01

Policy adatte alla tua azienda

Una verifica degli accessi deve indicare chi la esegue e con quali strumenti. Definiamo ruoli e procedure a partire dal vostro modo di lavorare.

02

Controlli con riferimenti chiari

Standard collega le policy ai Trust Services Criteria applicabili e organizza i rischi per responsabile e azione. Puoi seguire il collegamento tra requisito e documento.

03

Attività in sospeso in evidenza

Distinguiamo le pratiche attuali dalle misure proposte. Premium raccoglie le carenze in una tabella di marcia per decidere cosa attuare per primo.

PER AZIENDE SAAS, RESPONSABILI OPERATIVI E TEAM CHE PREPARANO VERIFICHE DI SICUREZZA.

Valutazioni da parte di grandi clienti

Documenta come gestite accessi, dati e fornitori quando l'ufficio acquisti chiede chiarimenti.

Preparazione iniziale per SOC 2

Organizza le policy e la matrice dei controlli in base al sistema e ai criteri concordati per il progetto.

Preparazione congiunta per SOC 2 e ISO 27001

Premium coordina policy, decisioni sull'applicabilità e piani operativi per lavorare con entrambi gli standard.

DAL VOSTRO MODO DI LAVORARE a documenti pronti per la revisione.

  1. 01

    Definiamo i confini del sistema

    Ci spieghi l'attività, dove si trovano i dati, quali strumenti utilizzate e chi prende le decisioni. Ci fornisci le policy esistenti e i requisiti di chi effettuerà la verifica.

  2. 02

    Organizziamo i documenti

    Concordiamo l'elenco e i criteri applicabili. Individuiamo le informazioni mancanti e chi può confermarle.

  3. 03

    Redigiamo e verifichiamo

    Prepariamo le policy e i registri del tuo pacchetto. Controlliamo che ruoli, termini e riferimenti ai controlli siano coerenti.

  4. 04

    Revisionate e ricevete i file

    Raccogli le osservazioni del team in un elenco. Consegniamo i file modificabili e i PDF revisionati, pronti per la vostra approvazione e attuazione.

DOCUMENTAZIONE CHE PUOI CONSEGNARE E MODIFICARE.

01

Policy in Word e PDF

15 policy in Base; circa 25 policy e procedure in Standard e Premium. File organizzati per la revisione e l'aggiornamento interno.

02

Rischi e controlli: Standard e Premium

Valutazione dei rischi, registro modificabile e matrice SOC 2 collegata ai Trust Services Criteria applicabili.

03

Documentazione ISO e tabella di marcia: Premium

Dichiarazione di applicabilità dell'Allegato A, piani per la gestione dei fornitori, la risposta agli incidenti e la continuità, e rapporto sulle carenze con azioni ordinate per priorità.

PER REDIGERE POLICY FEDELI ALLA TUA AZIENDA.

  • Descrizione dell'attività, ruoli del team e sistema o servizio da documentare.
  • Servizi di hosting, strumenti, tipi di dati, ubicazioni e fornitori principali.
  • Policy esistenti e spiegazione di come gestite oggi accessi, incidenti e copie di backup.
  • Standard di riferimento di cui avete bisogno, criteri applicabili e richieste dell'auditor o del cliente.
  • Una persona che confermi le modalità operative e raccolga le osservazioni. Condividi informazioni già verificate ed evita di inserire credenziali nel modulo.

Documentazione preparatoria con un ambito di lavoro chiaro.

Prepariamo la documentazione. Il rapporto SOC 2 viene emesso da una società CPA e la certificazione ISO 27001 è rilasciata da un organismo accreditato. Il tuo team approva le policy, attua i controlli e ne conserva le evidenze.

Prima di acquistare

DOMANDE CHIARE. Prima di pagare.

Quanto costa preparare la documentazione?

Base costa 680 € e include 15 policy. Standard costa 1.280 € e comprende circa 25 policy e procedure, rischi e matrice SOC 2. Premium costa 2.140 € e aggiunge la documentazione ISO 27001 e i piani operativi.

Quanto tempo impiegate?

4, 6 o 9 giorni per Base, Standard o Premium dal momento in cui accettiamo il modulo completo e l'ambito di lavoro. Sono i tempi di consegna della documentazione; è consigliabile prevedere altro tempo per la vostra approvazione interna.

Di cosa avete bisogno da parte nostra?

Il sistema da documentare, i ruoli del team, gli strumenti, i flussi di dati, le policy esistenti e una descrizione delle attuali modalità operative. Indichiamo le risposte ancora da fornire e le misure proposte.

Potremo modificare i documenti?

Sì. Le policy vengono consegnate in Word e PDF. Standard e Premium includono registri modificabili dei rischi e dei controlli. Premium aggiunge la Dichiarazione di applicabilità, tre piani operativi e la tabella di marcia.

La documentazione viene redatta da un'IA?

Lavoriamo con agenti di IA per organizzare le informazioni, redigere e verificare i documenti. Una persona controlla il lavoro rispetto al tuo incarico prima della consegna. Siamo lo studio di David Colón e Flor a Saragozza; ci occupiamo di design dal 2010 e siamo Fiverr Pro e Top Rated, con oltre 1.000 recensioni e una valutazione di 4,8 stelle.

Include il rapporto SOC 2 o la certificazione ISO 27001?

Il servizio copre la documentazione preparatoria. L'esame e il rapporto SOC 2 sono di competenza di una società CPA; la certificazione ISO 27001 è rilasciata da un organismo accreditato. La valutazione e i relativi compensi sono da concordare separatamente.

Cosa succede dopo la consegna?

Esamini i file e raccogli le modifiche in un ciclo di revisione per Base o Standard, oppure in un massimo di due per Premium. Il tuo team approva e aggiorna i documenti. Gli aggiornamenti futuri o i nuovi sistemi possono essere affidati come incarico separato.

Apri la chat